核心区别:传输介质与路径逻辑
网线连接与VPN连接在物理层和应用层存在本质差异。网线(通常指以太网介质)主要解决设备间的高速、稳定物理互联,数据通过局域网交换机或直接链路传输,延迟极低且带宽通常不受共享影响。而VPN是一种隧道技术,它将数据包封装在加密载荷中,通过公共互联网传输,目的是在公网中建立私有、安全的通信通道。在本题场景下,关键区别在于:网线依赖底层物理通路的可用性和配置正确性,而VPN依赖端到端加密协议的握手成功及路由策略的指向性。
场景一:局域网内固定设备直连验证
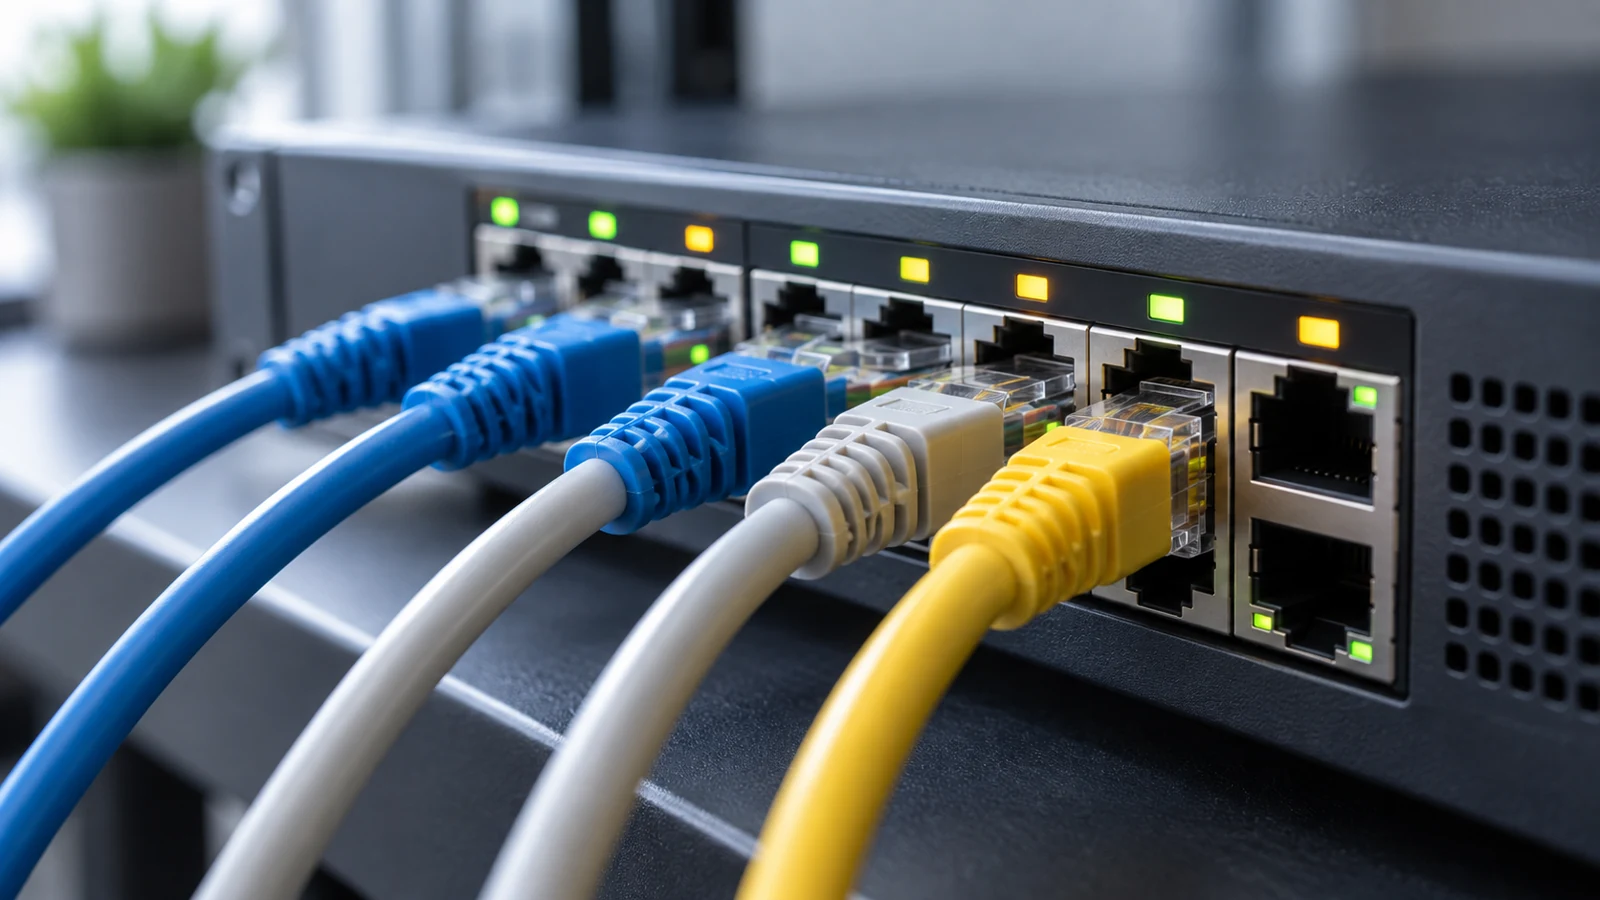
当需要验证两台本地设备(如服务器与客户端)通过物理网线的连通性时,应聚焦于链路状态和物理层协商。适用条件为设备直接通过RJ-45接口连接,或经由同一VLAN的交换机通信。操作包括观察网卡指示灯是否点亮并闪烁,确认物理链路已建立。在操作系统层面,检查接口状态是否为“Up”,Nord加速器并核对IP配置是否处于同一子网段。若指示灯正常且ICMP回显测试(Ping)显示低延迟、零丢包,则证明网线及中间链路物理层和链路层工作正常。此场景下无需考虑加密隧道,重点在于排除线缆故障或端口配置错误。
场景二:跨地域安全远程接入验证
当用户需从远程地点访问内网资源,且验证对象是VPN隧道时,重点在于隧道建立状态和应用层可达性。适用条件为客户端已安装指定VPN协议(如IPSec、国外加速器试用1小时WireGuard或OpenVPN)客户端,并获取了必要的凭据。操作应首先确认客户端界面或系统日志中显示“已连接”或隧道状态为Active。随后,在客户端发起对内部IP地址的访问请求(如浏览内网Web服务或连接特定端口)。若公网路由正常但内网资源不可达,需检查策略路由是否正确将目标IP段指向VPN接口,而非默认网关。此过程验证的是加密通道是否成功建立,以及流量是否正确被劫持进入隧道。
结果判读的局限性说明
单点测试通过不代表整体环境无误。例如,Ping通内网网关仅证明IP层路由可达,不代表应用层服务正常;同样,国外加速器试用1小时VPN连接建立成功也不保证所有业务端口已放行。必须区分物理层、网络层和应用层的不同故障现象。若网线物理链路正常但Ping不通,可能涉及交换机端口ACL或IP冲突;若VPN隧道建立但特定业务失败,可能涉及隧道内路由缺失或防火墙策略拦截。建议结合官方配置文档核对路由表项和安全组规则,避免仅凭单一测试结果得出“全部正常”或“完全故障”的结论。
技术人员正在通过物理网线连接验证网络链路的稳定性与状态。